Kritik PHP Açığını Kapatıyor, Sitenizin Başına Bekçi Koyuyoruz
PHP2Shell açığı giriş yapmadan sunucunuzda kod çalıştırılmasına izin veriyor ve Siber Güvenlik Başkanlığı kurumları acil önlem almaya çağırdı. PHP'nizi test ederek yamalı sürüme yükseltiyor, güvenlik açıklarını kapatıyor ve sunucunuza 7/24 nöbet tutan, yapay zeka destekli Sunucu Bekçisi'ni kuruyoruz.
PHP 8.4.27, 8.3.36 ve 8.2.35'ten eski her sürüm etkileniyor; 8.1 ve altına resmi yama yok. Hosting firmanızın e-postayla bildirdiği ayar yalnızca geçici bir önlem ve kendi sunucunuzda (VPS) büyük ihtimalle hiç yapılmadı. Siteniz etkileniyor mu? 2 dakikalık kontrol → Açığın ayrıntıları →
PHP Açığına Acil Müdahale: Ne Yapıyoruz?
- 01 Tespit Sitelerinizin ve sunucunuzdaki her uygulamanın hangi PHP sürümünü çalıştırdığını çıkarıyoruz. Paneldeki sürümle sitenin gerçekte kullandığı sürüm çoğu zaman farklıdır.
- 02 Yedek Dokunmadan önce veritabanı ve site dosyalarının tam yedeğini sunucu dışına alıyoruz. Bir sorun çıkarsa dakikalar içinde geri döneriz.
- 03 Test ederek yükseltme PHP önce tek sitede yükseltilir; ana sayfa, yönetim paneli, formlar ve görsel yükleme denenir. Kurulu eklentiler (intl, redis, imagick gibi) yeni sürüme eksiksiz taşınır. Sonra diğer sitelere geçilir.
- 04 İz kontrolü Açık yamadan önce saldırılarda kullanıldı. Yükseltmeden sonra yükleme klasörlerinde zararlı dosya, son günlerde değişen dosyalar, yeni yönetici hesapları ve zamanlanmış görevler kontrol edilir.
Bu adımları açığın duyurulduğu gün kendi sunucumdaki dokuz sitede uyguladım. Yükseltmede çıkan iki tuzak (yeni PHP imajında sitenin 502 vermesi ve sonradan kurulmuş eklentilerin kaybolması) artık kontrol listemde.
Sisteminizde Bekçi Yoksa İşiniz Zor
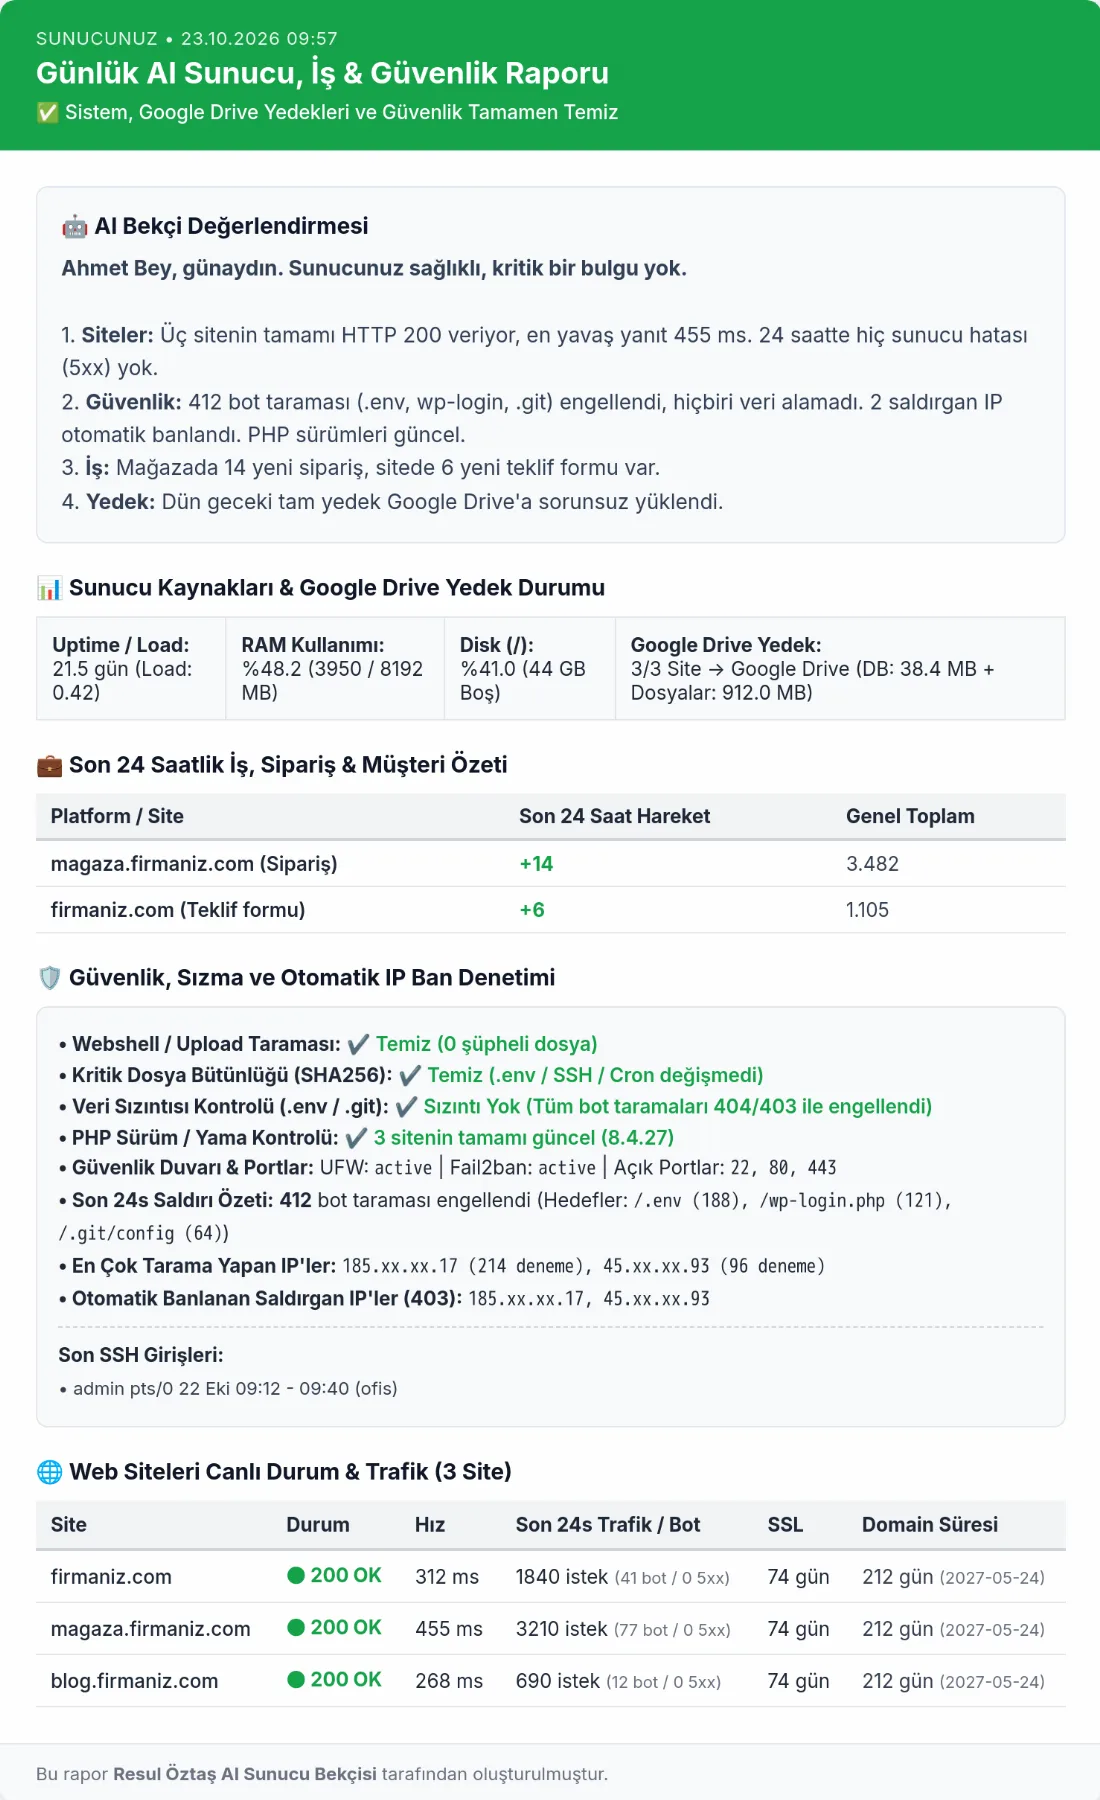
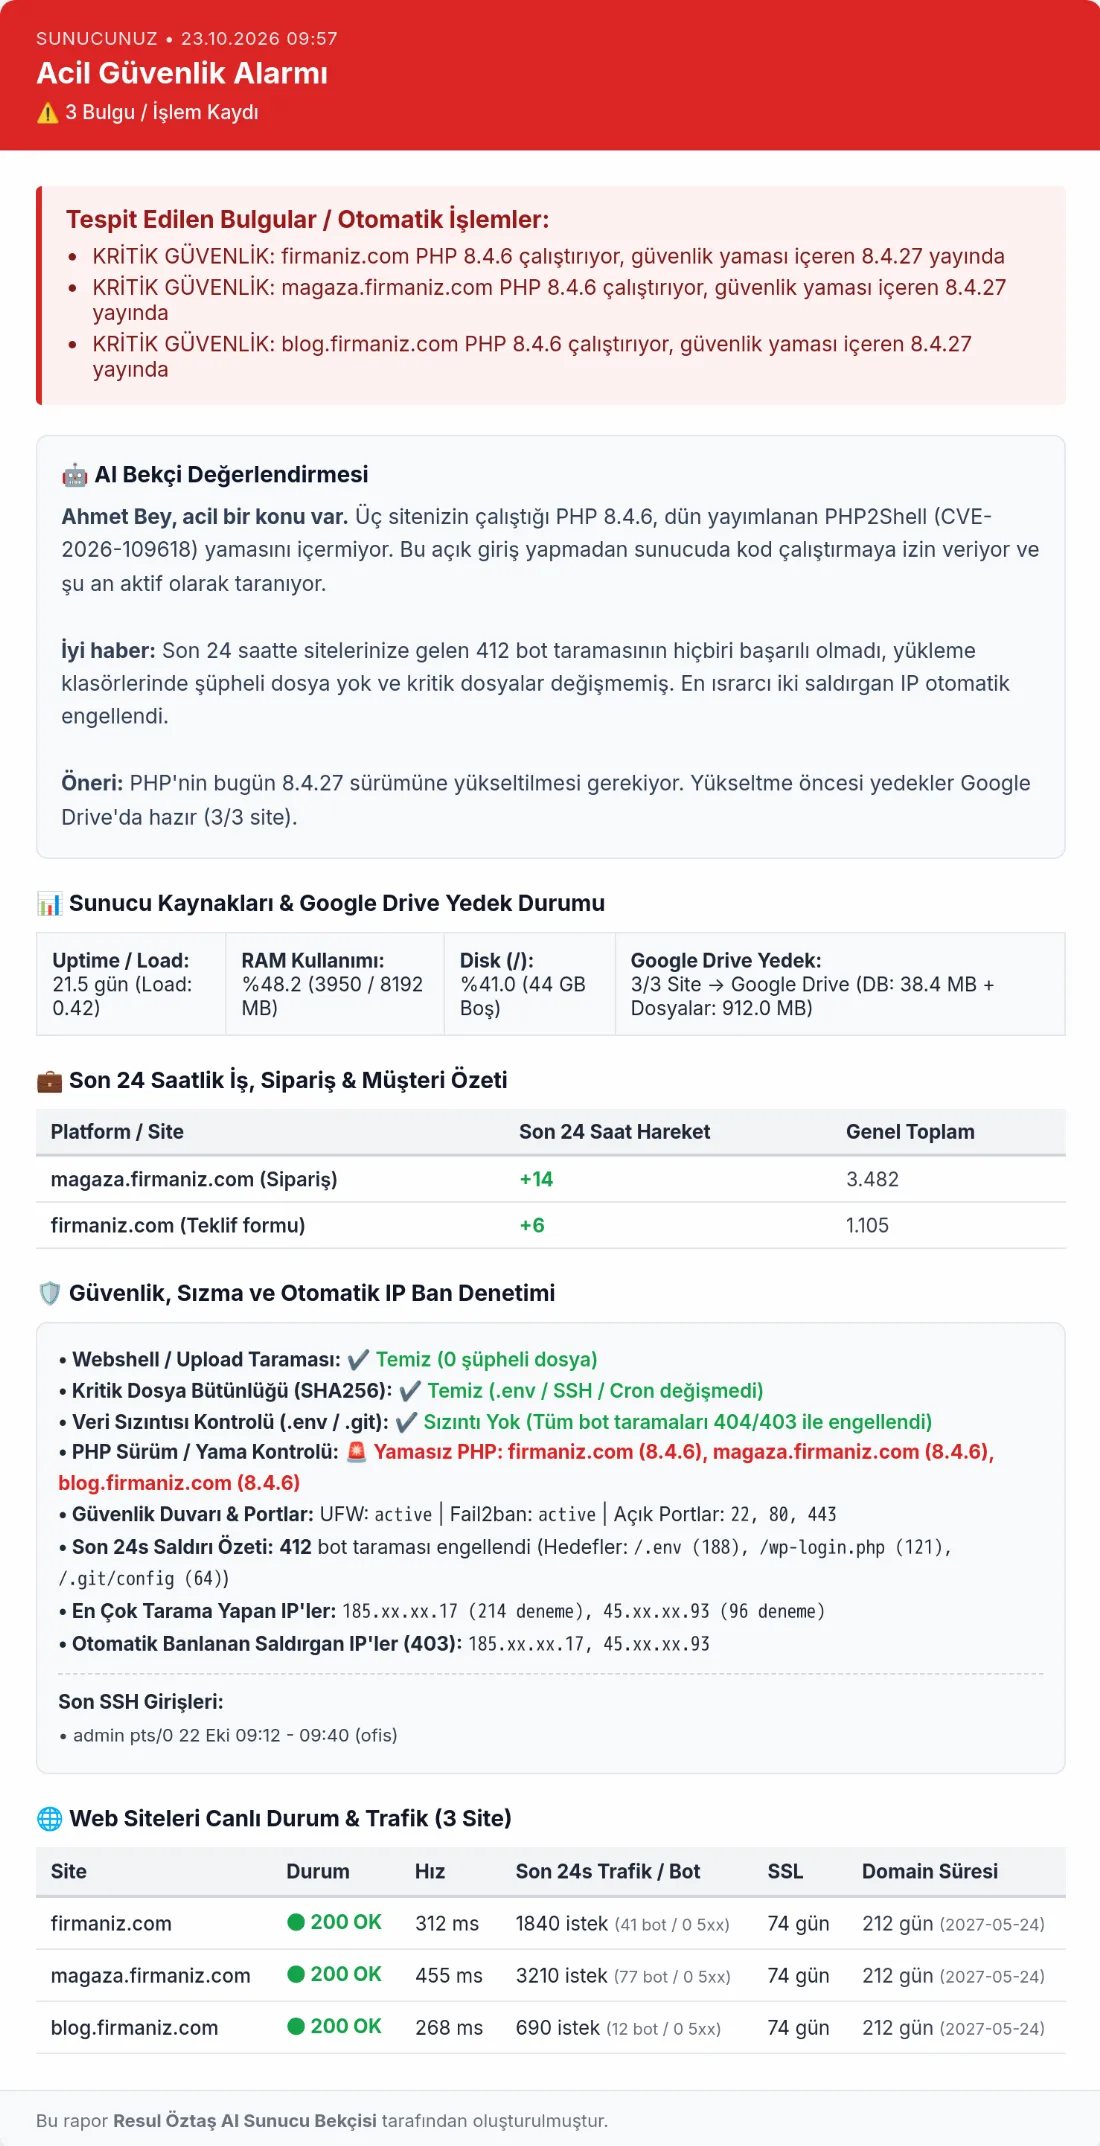
PHP2Shell'de yamanın çıkması ile ilk saldırılar arasında saatler vardı. Siteyle ilgilenen kimse yoksa o saatler fark edilmeden geçer ve hacklendiğinizi Google uyarısından ya da müşterinizden öğrenirsiniz. Sunucu Bekçisi bu boşluğu kapatmak için yazdığım ve kendi sunucumda her gün çalışan bir program: sitelerinizi 7/24 izler, sorunları kendisi düzeltmeye çalışır, düzeltemediğini size anında bildirir ve her sabah yapay zekanın sade Türkçe ile yazdığı bir rapor gönderir.
Bekçi Neler Yapıyor?
✓ Her sabah AI yönetici özeti
Yapay zeka sunucunuzun, sitelerinizin, güvenliğin ve yedeklerin durumunu teknik terim boğmadan, sade Türkçe ile özetler. Ne olduğunu ve ne yapmanız gerektiğini tek e-postada okursunuz.
✓ 15 dakikada bir nöbet
Bekçi gün boyu 15 dakikada bir kontrol yapar. Site düşerse, sunucu zorlanırsa ya da güvenlik alarmı varsa beklemeden acil e-posta gelir; aynı konu için sizi saatte bir rahatsız etmez.
✓ Kendi kendine onarım
Duran bir servis ya da 502/504 veren bir site tespit ederse ilgili servisi güvenli şekilde yeniden başlatır ve size ne yaptığını bildirir.
✓ PHP yama takibi
Sitelerinizin PHP sürümünü php.net'teki son güvenlik sürümüyle karşılaştırır. Yeni bir yama çıktığında ya da desteği bitmiş bir sürüm kullanıyorsanız kritik bulgu olarak raporlar.
✓ Zararlı dosya (webshell) taraması
Görsel ve dosya yükleme klasörlerinde çalıştırılabilir dosya (.php, .phtml, .sh) arar. Saldırganların arka kapı bıraktığı ilk yer burasıdır.
✓ Kritik dosya bütünlüğü
.env ayar dosyaları, sitenin giriş dosyaları, SSH anahtarları ve kullanıcı listesi parmak iziyle (SHA256) izlenir. Sizin bilginiz dışında değişirse haberiniz olur.
✓ Saldırı analizi ve sızıntı alarmı
.env, .git, wp-login, phpMyAdmin ve yedek dosyası taramalarını sayar, hangi adresin hedeflendiğini gösterir. Hassas bir dosya dışarıya açılmışsa kritik alarm verir.
✓ Otomatik IP engelleme
Sitelerinizi 25 defadan fazla tarayan bot IP adreslerini web sunucusu seviyesinde otomatik olarak engeller.
✓ Günlük tam yedek (Google Drive)
Her gece her sitenin veritabanını ve dosyalarını ayrı ayrı Google Drive'a yedekler, son 14 günü saklar ve yedeğin gerçekten alınıp alınmadığını her sabah denetler.
✓ Site, SSL ve alan adı takibi
Her sitenin yanıt verip vermediğini ve hızını ölçer; SSL sertifikasının ve alan adı tescilinin bitmesine az kaldığında önceden uyarır.
✓ Sunucu sağlığı
İşlemci yükü, RAM, disk doluluğu, veritabanı ve önbellek servisleri, açık portlar ve son SSH girişleri izlenir. Yeni bir port açılırsa uyarı gelir.
✓ İş özeti
Sitelerinizin veritabanından son 24 saatteki sipariş, teklif formu ve kayıt sayılarını salt okunur şekilde çeker; sabah raporunda işin nasıl gittiğini de görürsünüz.
Bekçi erişim yetkisi olan bir sunucuda (VPS, bulut ya da fiziksel sunucu) çalışır. Siteniz paylaşımlı hostingdeyse sunucuya program kurulamaz; bu durumda kendi sunucunuza taşınma seçeneğini birlikte değerlendiririz.
Temel Güvenlik Paketi: Sabit 9.500 TL, 3 İş Günü
Ücretsiz taramada çıkan yapılandırma açıklarını tek tek kapatan sabit fiyatlı paket. PHP yükseltme ve Bekçi kurulumuyla birlikte ya da tek başına alınabilir. Teslimden sonra site yeniden taranır; kapattığımız maddeler sonuç ekranında gösterilir.
✓ PHP'nin yamalı sürüme yükseltilmesi
PHP2Shell gibi açıklara karşı PHP önce yedek alınıp test edilerek güncel güvenlik sürümüne yükseltilir; kurulu eklentiler eksiksiz taşınır, site kapanmaz.
✓ HTTP güvenlik başlıkları
CSP, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy ve Permissions-Policy başlıkları sitenize göre yapılandırılır. Taradığımız sitelerin %92'sinde en az biri eksikti.
✓ HTTPS zorunlu yönlendirme
HTTP üzerinden gelen tüm istekler şifreli bağlantıya yönlendirilir; sertifika olduğu hâlde açık kalan şifresiz erişim kapatılır.
✓ SPF ve DMARC kayıtları
Alan adınız adına sahte e-posta gönderilmesini engelleyen DNS kayıtları tanımlanır. Taradığımız sitelerin %42'sinde DMARC kaydı yoktu.
✓ Sürüm bilgisinin gizlenmesi
Sunucu ve PHP sürümünün yanıt başlıklarında görünmesi kapatılır; otomatik tarayıcılar hedef seçerken ilk bu bilgiye bakar.
✓ Dizin listeleme kapatma
Klasör içeriğinin herkese açık liste olarak görünmesi engellenir; yedek ve yükleme dosyaları gizlenir.
✓ Açıkta kalan dosyalar
.env, .git, yedek ve yapılandırma dosyalarının dışarıdan erişimi kapatılır.
Bu oranlar tahmin değil: 64 işletme sitesini tarayıp yayımladığımız güvenlik karnesi raporundan alındı.
Nasıl İlerliyor?
- 01 Kısa görüşme WhatsApp ya da telefonla sunucunuzu, site sayınızı ve PHP sürümünüzü konuşuyoruz. İsterseniz önce ücretsiz güvenlik taraması yapıyoruz.
- 02 Kapsam ve teklif Neyin yapılacağını yazılı olarak paylaşıyorum: PHP yükseltme, temel güvenlik paketi (sabit 9.500 TL) ve Bekçi kurulumu. Fiyat baştan belli olur.
- 03 Uygulama Önce yedek, sonra test ederek yükseltme. Değişiklikler canlı siteyi kapatmadan yapılır.
- 04 Bekçi devrede Bekçi kurulur, ilk raporunuz ertesi sabah e-postanıza gelir. Site yeniden taranır, öncesi ve sonrası gösterilir.
Kapsam Dışında Kalanlar
Dürüst olmak gerekirse hiçbir paket her şeyi çözmez. Kapsam dışında kalanlar: hacklenmiş bir sitenin temizlenmesi, sızma testi (pentest), eklenti ve temaların tek tek güncellenmesi, paylaşımlı hostingde Bekçi kurulumu. Bunlar ayrı çalışmalardır; sunucu ve BT altyapısı hizmeti kapsamında ayrıca değerlendirilir.
Sıkça Sorulan Sorular
PHP2Shell açığına karşı ne yapıyorsunuz?
Sitenizin PHP sürümünü tespit ediyor, önce tam yedek alıyor, PHP'yi yamalı sürüme (8.4.27, 8.3.36 veya dalınıza göre karşılığı) test ederek yükseltiyoruz. Ardından yükleme klasörlerinde zararlı dosya, değişen dosyalar ve yeni yönetici hesapları kontrol edilir. Açığın tek kalıcı çözümü yamadır; hosting firmalarının önerdiği ayar yalnızca geçici önlemdir.
AI Sunucu Bekçisi nedir?
Sunucunuza kurulan ve sitelerinizi 7/24 izleyen bir programdır. 15 dakikada bir kontrol yapar; sorun varsa acil e-posta gönderir, duran servisleri yeniden başlatır, saldırgan IP'leri otomatik engeller. Her sabah yapay zekanın sade Türkçe ile yazdığı bir yönetici özeti alırsınız.
Bekçi yeni bir PHP açığını fark eder mi?
Evet. Sitelerinizin PHP sürümünü php.net'teki son güvenlik sürümüyle karşılaştırır. Yeni bir yama çıktığında ya da desteği bitmiş bir sürüm kullanıyorsanız raporunuzda kritik bulgu olarak görürsünüz.
Bekçi hangi sunucularda çalışır?
Erişim yetkisi olan her sunucuda: VPS, bulut ya da fiziksel sunucu. Paylaşımlı hostingde sunucuya program kurulamadığı için çalışmaz; bu durumda taşınma seçeneğini konuşuruz.
Bu çalışma siteyi bozar mı?
Her değişiklikten önce yedek alınır ve önce tek sitede test edilir. Content-Security-Policy gibi üçüncü taraf betikleri etkileyebilecek ayarlar kademeli devreye alınır; bir bileşen etkilenirse ayar sitenize göre uyarlanır.
Önce ücretsiz tarama şart mı?
Şart değil ama öneriyorum. Tarama, sitenizde neyin açık olduğunu başlamadan göstermenin en hızlı yolu.
Kritik PHP Açığına Çözüm Bizde
PHP'nizi yamalı sürüme yükseltelim, açıkları kapatalım, sunucunuza Bekçi'yi kuralım; ertesi sabahtan itibaren sitenizin durumunu her gün e-postanızda okuyun. Güvenlik paketi sabit 9.500 TL, Bekçi AI aylık 249 TL (ilk ay ücretsiz deneme). İstanbul Ümraniye merkezli, Türkiye geneline uzaktan çalışıyorum.