Sitem PHP Açığından Etkileniyor mu? 2 Dakikada Kontrol ve Acil Destek

Siteniz PHP ile çalışıyorsa ve sunucunuzdaki PHP sürümü 8.4.27, 8.3.36, 8.2.35 veya 8.5.12'den eskiyse, siteniz şu anda PHP2Shell açığından etkileniyor. Bu açık saldırganın hiçbir şifre bilmeden sunucunuzda komut çalıştırmasına izin veriyor, gerçek saldırılarda kullanıldığı bildirildi ve Siber Güvenlik Başkanlığı kurum ve kuruluşlara acil önlem çağrısı yaptı. Aşağıdaki dört soruyla iki dakikada durumunuzu öğrenebilirsiniz.
⚠️ Siteniz PHP ile çalışıyorsa şu an risk altında olabilir
WordPress, WooCommerce, OpenCart ve Laravel siteleri dahil PHP kullanan her site etkileniyor. Açık gerçek saldırılarda kullanılıyor ve Siber Güvenlik Başkanlığı acil önlem çağrısı yaptı. Site adresinizi WhatsApp'tan yazın, etkilenip etkilenmediğinize birlikte bakalım. Ön kontrol ücretsiz.
2 dakikalık kontrol: 4 soru
1. Siteniz PHP ile mi çalışıyor?
WordPress, WooCommerce, OpenCart, PrestaShop, Joomla veya Laravel ile yapılmış bir siteniz varsa evet. Türkiye'deki kurumsal sitelerin ve e-ticaret sitelerinin büyük çoğunluğu bu gruptadır. Siteyi bir ajans size özel yazdıysa ona sorun; hosting panelinizde "PHP sürümü" diye bir ayar görüyorsanız cevap yine evettir.
Siteniz Wix, Shopify, Ticimax, ikas, IdeaSoft gibi kiralık bir altyapıdaysa sunucu sizin değil, o firmanın sorumluluğundadır. Bu durumda yapmanız gereken tek şey firmanın açıklamasını kontrol etmek.
2. Sitenizin PHP sürümü kaç?
- cPanel: "PHP Sürümünü Seç" (Select PHP Version) ekranı.
- Plesk: alan adının altında "PHP Ayarları".
- WordPress: Araçlar → Site Sağlığı → Bilgi → Sunucu.
Gördüğünüz sürümü bu tabloyla karşılaştırın:
| Gördüğünüz sürüm | Durum |
|---|---|
| 8.5.12, 8.4.27, 8.3.36, 8.2.35 veya üstü | ✅ Yamalı. Yine de 4. soruya bakın. |
| 8.2, 8.3, 8.4 veya 8.5 ama bu sürümlerden eski | 🚨 Etkileniyor. Yükseltme gerekiyor. |
| 8.1, 8.0, 7.x veya daha eski | 🚨 Etkileniyor ve resmi yama yok. Desteklenen bir sürüme geçiş gerekiyor. |
3. Siteniz paylaşımlı hostingde mi, kendi sunucunuzda mı?
Paylaşımlı hosting (aylık küçük bir ücret ödediğiniz, panelden yönettiğiniz hizmet) kullanıyorsanız PHP'yi hosting firması günceller. Firmaya yamalı sürümün kurulup kurulmadığını yazılı olarak sorun.
Kendi sunucunuz (VPS, bulut sunucu) varsa durum daha ciddi: hosting firmaları açık duyurulduğunda koruyucu ayarı genelde yalnızca kendi yönettikleri sunuculara uygulayabildi. "Önlem alındı" e-postası almış olsanız bile sunucunuzda hiçbir şey değişmemiş olabilir. Bunu kendi sunucumda bizzat gördüm: hosting e-postası geldi, ama sunucudaki PHP'lerin hiçbirinde ayar yapılmamıştı.
4. İçeri girilmiş olabilir mi?
Açığın ayrıntıları yama çıkmadan bir gün önce internete sızdı ve gerçek saldırılarda kullanıldığı bildirildi. PHP'niz şu an yamalı olsa bile 20 Ekim ile yükseltme yaptığınız gün arasında açık kalmış olabilirsiniz. Şu işaretlerden biri varsa vakit kaybetmeyin:
- Görsel yükleme klasöründe (örneğin
wp-content/uploads).phpuzantılı dosya var. - Yönetim panelinde tanımadığınız bir yönetici hesabı var.
- Sitenizde sizin eklemediğiniz bağlantılar, kumar ya da ilaç reklamları çıkıyor.
- Google'da sitenizin altında "Bu site saldırıya uğramış olabilir" uyarısı görünüyor.
- Siteniz son günlerde belirgin şekilde yavaşladı ya da hosting firmanızdan "yüksek kaynak kullanımı" uyarısı geldi.
Bu işaretlerden birini görürseniz şüpheli dosyayı silmekle yetinmeyin. Saldırganlar arka kapıyı genelde birden fazla yere bırakır; temiz yedekten geri dönmek ve tüm şifreleri değiştirmek gerekir.
🚨 Etkileniyorsanız beklemeyin
Otomatik tarama araçları şu anda yamasız siteleri arıyor. Hosting e-postasındaki ayar tam koruma sağlamıyor; kalıcı çözüm PHP'nin yamalı sürüme yükseltilmesi. Önce tam yedek alıp, test ederek, sitenizi kapatmadan yükseltiyor, ardından sunucunuza AI Sunucu Bekçisi'ni kuruyoruz.
Bir dahaki sefere haberiniz olsun: AI Sunucu Bekçisi
Bu açıkta yamanın yayınlanması ile ilk saldırılar arasında yalnızca saatler vardı. İşletmelerin çoğu durumu haberlerden ya da hosting e-postasından günler sonra öğrendi. Siteyle her gün ilgilenen biri yoksa bu boşluk hep olacak.
Bu yüzden müşterilerimin sunucularına yapay zeka destekli Sunucu Bekçisi kuruyorum. Bekçi 15 dakikada bir sitelerinizi, servislerinizi ve güvenlik durumunu kontrol ediyor; sorun varsa beklemeden acil e-posta gönderiyor. Her sabah da yapay zekanın sade Türkçe ile yazdığı bir rapor geliyor: siteleriniz ayakta mı, kaç saldırı engellendi, yedekler alındı mı, PHP sürümünüz güncel mi.
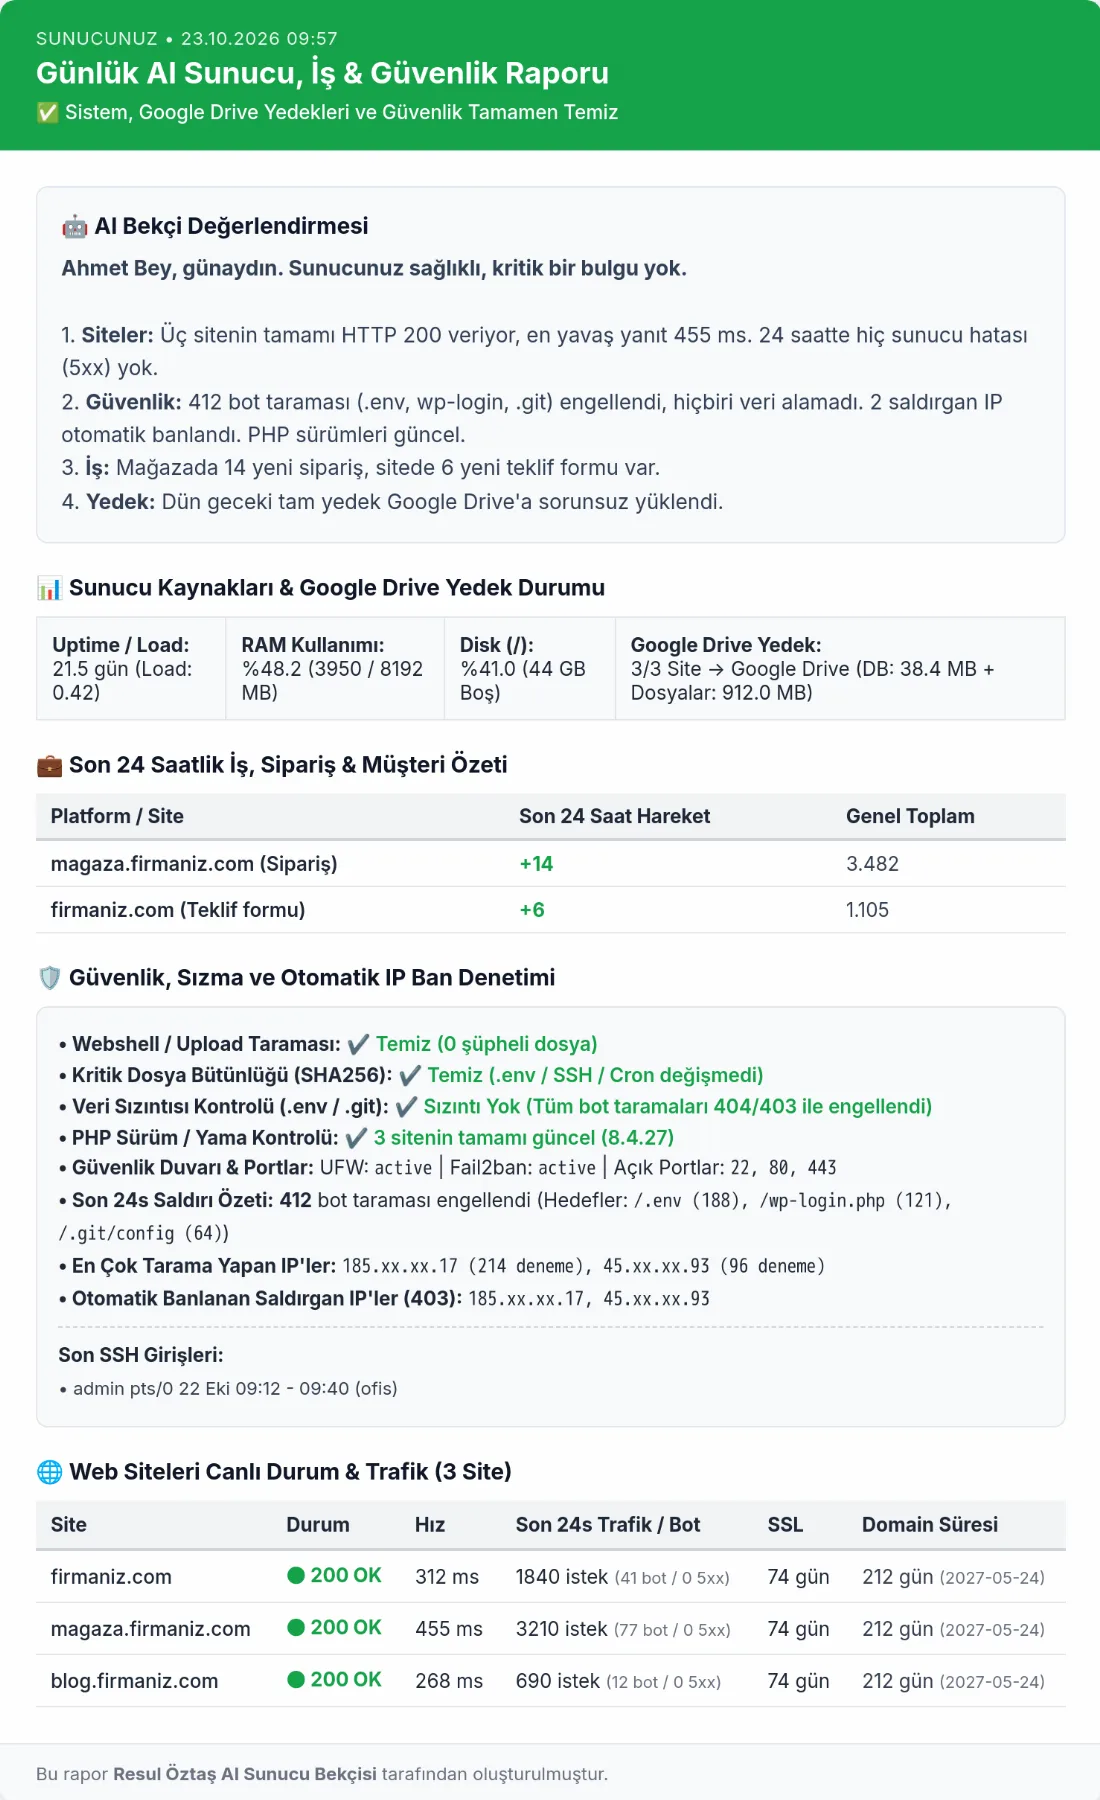
- PHP yama takibi: yeni bir PHP güvenlik sürümü çıktığında ertesi sabah raporunuzda görürsünüz.
- Zararlı dosya taraması: yükleme klasörlerine bırakılan arka kapı dosyalarını yakalar.
- Otomatik IP engelleme: sitenizi ısrarla tarayan botları kendiliğinden engeller.
- Kendi kendine onarım: duran servisi ya da hata veren siteyi yeniden başlatır.
- Günlük tam yedek: her gece sitenizi ve veritabanınızı sunucu dışına yedekler.
Bekçi'nin tüm özellikleri ve PHP yükseltme süreci güvenlik paketi sayfasında. Açığın teknik ayrıntılarını ve altyapıya göre yapılacakları ise PHP güvenlik açığı (PHP2Shell) rehberinde anlattım.
Kritik PHP açığına çözüm bizde
Ön kontrol ücretsiz. Etkileniyorsanız PHP'nizi yamalı sürüme yükseltiyor, içeri girilip girilmediğini kontrol ediyor ve sunucunuza yapay zeka destekli Sunucu Bekçisi'ni kuruyoruz. Güvenlik paketi (PHP yükseltme dahil) sabit 9.500 TL; Bekçi AI ayda yalnızca 249 TL, ilk ay ücretsiz deneyin.
WhatsApp'tan yazın · 0537 660 56 78 · iletişim formu
Sıkça Sorulan Sorular
Sitemin PHP açığından etkilenip etkilenmediğini nasıl anlarım?
Sitenizin PHP sürümüne bakın. Hosting panelinizde ya da WordPress'te Araçlar → Site Sağlığı → Bilgi → Sunucu bölümünde yazar. Sürüm 8.4.27, 8.3.36, 8.2.35 veya 8.5.12'den eskiyse siteniz etkileniyor. 8.1 ve daha eski sürümler için resmi yama yayınlanmadı.
Hosting firmamdan "önlem aldık" e-postası geldi, güvende miyim?
Tam olarak değil. Firmaların uyguladığı session.upload_progress ayarı yalnızca geçici bir önlem ve açığı tamamen kapatmıyor. Ayrıca ayar çoğunlukla yalnızca firmanın yönettiği paylaşımlı sunuculara yapılabildi; kendi sunucunuz (VPS) varsa hiç uygulanmamış olabilir. Kalıcı çözüm PHP'nin yamalı sürüme yükseltilmesi.
Wix, Shopify ya da Ticimax kullanıyorum, etkileniyor muyum?
Bu tür kiralık altyapılarda sunucu sizin değil, platformun sorumluluğundadır. Sizin yapabileceğiniz bir sunucu güncellemesi yok; platformun yaptığı açıklamayı takip etmeniz yeterli.
PHP'yi güncellemek sitemi bozar mı?
Aynı ana sürüm içindeki güvenlik güncellemesi (örneğin 8.4.6'dan 8.4.27'ye) genelde sorunsuzdur. Risk, sunucu yeniden kurulurken kaybolan eklentiler ve ayarlardadır; bu yüzden önce yedek alıp tek sitede test ediyoruz. PHP 7.x'ten 8.x'e geçiş ise kod uyumluluğu gerektirdiği için mutlaka test edilmeli.
Sitem hacklendiyse ne yapmalıyım?
Şüpheli dosyayı silmekle yetinmeyin; saldırganlar genelde birden fazla arka kapı bırakır. Siteyi temiz bir yedekten geri yükleyin, PHP'yi yamalı sürüme yükseltin, tüm yönetici, veritabanı ve hosting şifrelerini değiştirin. Bu süreçte destek gerekiyorsa bize ulaşın.
Ön kontrol gerçekten ücretsiz mi?
Evet. Site adresinizi ve barındırma türünüzü paylaştığınızda etkilenip etkilenmediğinize birlikte bakıyoruz. Yükseltme ya da Bekçi kurulumu gerekirse fiyatı önceden, net olarak söylüyoruz.

Raven Dijital'in kurucusu. Ekibiyle birlikte İstanbul'daki işletmelere müşteri getiren web siteleri tasarlıyor; teknik SEO, yapay zekâ aramalarında görünürlük ve Google/Meta reklam yönetimi yapıyor. Saç ekimi kliniği gibi sağlık işletmelerine çok dilli siteler ve yurt dışı hastaya yönelik reklam landing sayfaları hazırlıyor. Sunucu ve yazılım geçmişi, sitelerin hızlı ve güvenli çalışmasını sağlıyor.
İlginizi Çekebilecek Diğer Makaleler
Yapay Zeka Arama Optimizasyonu (GEO): AI Overviews Çağında Görünür Olmanın Yolları
Google'ın AI Overviews ve GEO (Generative Engine Optimization) ile değişen arama dünyasında web sitelerinin yapay zeka destekli aramalarda kaynak olarak gösterilmesi için izlemesi gereken içerik, E-E-A-T, topical authority ve teknik SEO stratejileri.
Google Sizi Neden Görmüyor? Çoğu Ajansın Söylemediği 5 Gerçek
Siteniz indekslenmiş ama Google sizi neden göstermiyor? İçerik doygunluğu, arama niyeti, backlink kalitesi, gerçek kullanıcı hızı ve kullanıcı davranış sinyalleri, çoğu ajansın atlayıp geçtiği 5 gerçek neden.
Google Ads Dönüşüm Takibi (Conversion Tracking) Nasıl Kurulur?
Google Ads dönüşüm takibinin ne olduğu, GTM/GA4 ile nasıl kurulduğu ve en sık yapılan 4 kurulum hatası.
Schema.org (Yapılandırılmış Veri) Nedir? SEO ve Yapay Zeka Aramalarına Etkisi
Schema.org yapılandırılmış veri nedir, hangi türleri vardır ve Google AI Overviews gibi yapay zeka aramalarını nasıl etkiler?
%10 İndirim Fırsatını Yakalayın
Proje detaylarınızı girerek indirim oranınızı adınıza tanımlatın.
Neye ihtiyacınız var?
Benzer bir başarı hikayesi yazalım.
Reklamlarınızı optimize etmek, Laravel web uygulamanızı geliştirmek ya da sunucu altyapınızı güçlendirmek mi istiyorsunuz? Hemen konuşun.